
 LinkMeshObservability Data Collection Management
PII in Logs maskieren
Maskieren Sie sensible Daten, bevor sie Ihr Netzwerk verlassen.
 Roman Hüsler← Zurück zum Blog
Logs lecken. Nicht, weil jemand es so meint – weil ein Exception-Handler einen Request-Body ausgibt, eine Debug-Zeile ein User-Objekt druckt oder eine Drittanbieter-Bibliothek eine vollständige URL mit einem Token im Query-String loggt. Bis Sie es bemerken, sind diese Daten bereits an das Backend geschickt worden, das Ihre Telemetrie aufnimmt. Wenn dieses Backend ein SaaS in einer anderen Jurisdiktion ist, haben Sie nun ein Compliance-Problem, nicht bloss ein Hygiene-Problem.
Die nachhaltige Lösung ist nicht „weniger loggen” – es ist, PII in der Pipeline zu maskieren, bevor Telemetrie Ihr Netzwerk verlässt. Dieser Beitrag behandelt, warum PII trotzdem in Logs landet, die Compliance-Treiber, die das Wo wichtig machen, die Redaction-Muster, die funktionieren, und wie man sie verifiziert, ohne genau die Daten offenzulegen, die man zu schützen versucht.
Warum PII trotzdem in Logs landet
„Logge einfach keine sensiblen Daten” ist ein guter Rat und eine schlechte Kontrolle. Sie scheitert in der Praxis aus strukturellen Gründen:
- Fehler erfassen Kontext. Die nützlichsten Error-Logs enthalten den Request, der sie ausgelöst hat – Header, Body, Parameter –, also genau dort, wo PII lebt.
- Sie besitzen nicht den gesamten Code. Frameworks, ORMs und Drittanbieter-Bibliotheken loggen Dinge, die Sie nicht geschrieben haben und nicht leicht stummschalten können.
- Wohlmeinendes Debugging. Jemand fügt
log.debug(user)hinzu, um einem Bug nachzujagen, es geht in Produktion, und nun fliessen vollständige User-Objekte in die Produktionstelemetrie. - Neue Felder schleichen sich ein. Ein Feld, das letztes Quartal harmlos war, wird zu PII, wenn das Produkt eine Telefonnummer hinzufügt.
Sich darauf zu verlassen, dass jeder Entwickler, in jedem Service, für immer, nie etwas Sensibles loggt, ist keine Strategie. Sie brauchen einen Kontrollpunkt, der nicht von Disziplin abhängt.
Compliance-Treiber: es geht ums Wo, nicht nur ums Ob
Zwei Regelwerke prägen das für viele Teams:
- DSGVO (EU) beschränkt, wie personenbezogene Daten verarbeitet und – entscheidend – grenzüberschreitend übermittelt werden. Rohe personenbezogene Daten an ein in den USA gehostetes Observability-SaaS zu schicken, ist eine grenzüberschreitende Übermittlung mit aller damit verbundenen Prüfung.
- Das revidierte Schweizer DSG (revDSG) trägt ähnliche Verpflichtungen für Schweizer Organisationen, mit Datenresidenz-Erwartungen, die „unsere Telemetrie liegt auf den Servern eines US-Anbieters” zu einer unangenehmen Antwort machen.
Der gemeinsame Nenner: Redaction muss geschehen, bevor die Daten Ihr Netzwerk verlassen. Nach der Ankunft bei einem Dritten zu maskieren ist zu spät – die rohen Daten haben die Grenze bereits überschritten. Das ist das ganze Argument dafür, es in der Pipeline zu tun, auf Infrastruktur, die Sie kontrollieren:
Weil eine selbstgehostete Control Plane den Redaction-Schritt auf Ihrer eigenen Infrastruktur hält, durchqueren die rohen Werte niemals die Systeme eines anderen – nur das maskierte Record tut es. (Das ist dasselbe Datensouveränitäts-Argument auf unserer Trust-Seite.)
In-Pipeline-Redaction-Muster
Es gibt drei Züge, und die meisten Policies kombinieren sie.
1. Das Feld löschen. Wenn ein Feld maskiert nie nützlich ist, verwerfen Sie es. Authorization-Header, rohe Request-Bodies, vollständige Cookies – weg vor der Aufnahme.
2. Nach Muster maskieren. Ersetzen Sie gematchte Teilzeichenketten – E-Mails,
Kartennummern, nationale IDs – durch einen Platzhalter und halten Sie das umgebende
Log lesbar. Mit dem transform-Prozessor des OpenTelemetry Collectors (OTTL):
processors:
  transform/redact:
    log_statements:
      - context: log
        statements:
          - replace_pattern(body, "[\\w.+-]+@[\\w.-]+", "***@***")
          - delete_key(attributes, "http.request.header.authorization")
3. Zur Korrelation hashen. Manchmal müssen Sie nach einem Benutzer gruppieren, ohne zu speichern, wer er ist. Hashen Sie den Identifikator – dieselbe Eingabe liefert immer denselben Token, sodass Sie weiterhin Sessions pro Benutzer zählen oder einen Request über Services hinweg verfolgen können, aber der rohe Wert landet nie:
- set(attributes["user.id"], SHA256(attributes["user.id"]))Es gibt auch einen dedizierten redaction-Prozessor für einen Allow-List-Ansatz –
einen bekannt-sicheren Satz von Attributen erlauben und alles andere nach
Wert-Muster blockieren –, was eine stärkere Standardhaltung ist, als zu versuchen,
jedes schlechte Feld aufzuzählen.
Ein praktischer Hinweis: Redaction ist auf strukturierter Telemetrie weit
einfacher als auf Freitext-Log-Bodies. Wenn ein Wert in einem benannten Attribut
lebt (user.email), können Sie ihn präzise und zuversichtlich anvisieren. Wenn er in
einer formatierten Nachrichten-Zeichenkette vergraben ist, sind Sie zurück bei Regex
– mächtig, aber spröde, und es lohnt sich, ihn mit einer Allow-List zu paaren, damit
ein verpasstes Muster fehlschlägt, statt zu lecken. Von vornherein strukturierte Logs
zu emittieren macht jede Redaction-Regel einfacher und sicherer.
Redaction verifizieren, ohne die Daten offenzulegen
Hier ist der Haken bei Redaction: Wie bestätigen Sie, dass eine Regel funktioniert, ohne die rohen sensiblen Daten zur Kontrolle anzusehen? Eine Maske zu testen, indem Sie Live-Traffic auf Ihren Bildschirm werfen, stellt genau die Offenlegung wieder her, die Sie zu verhindern versuchen.
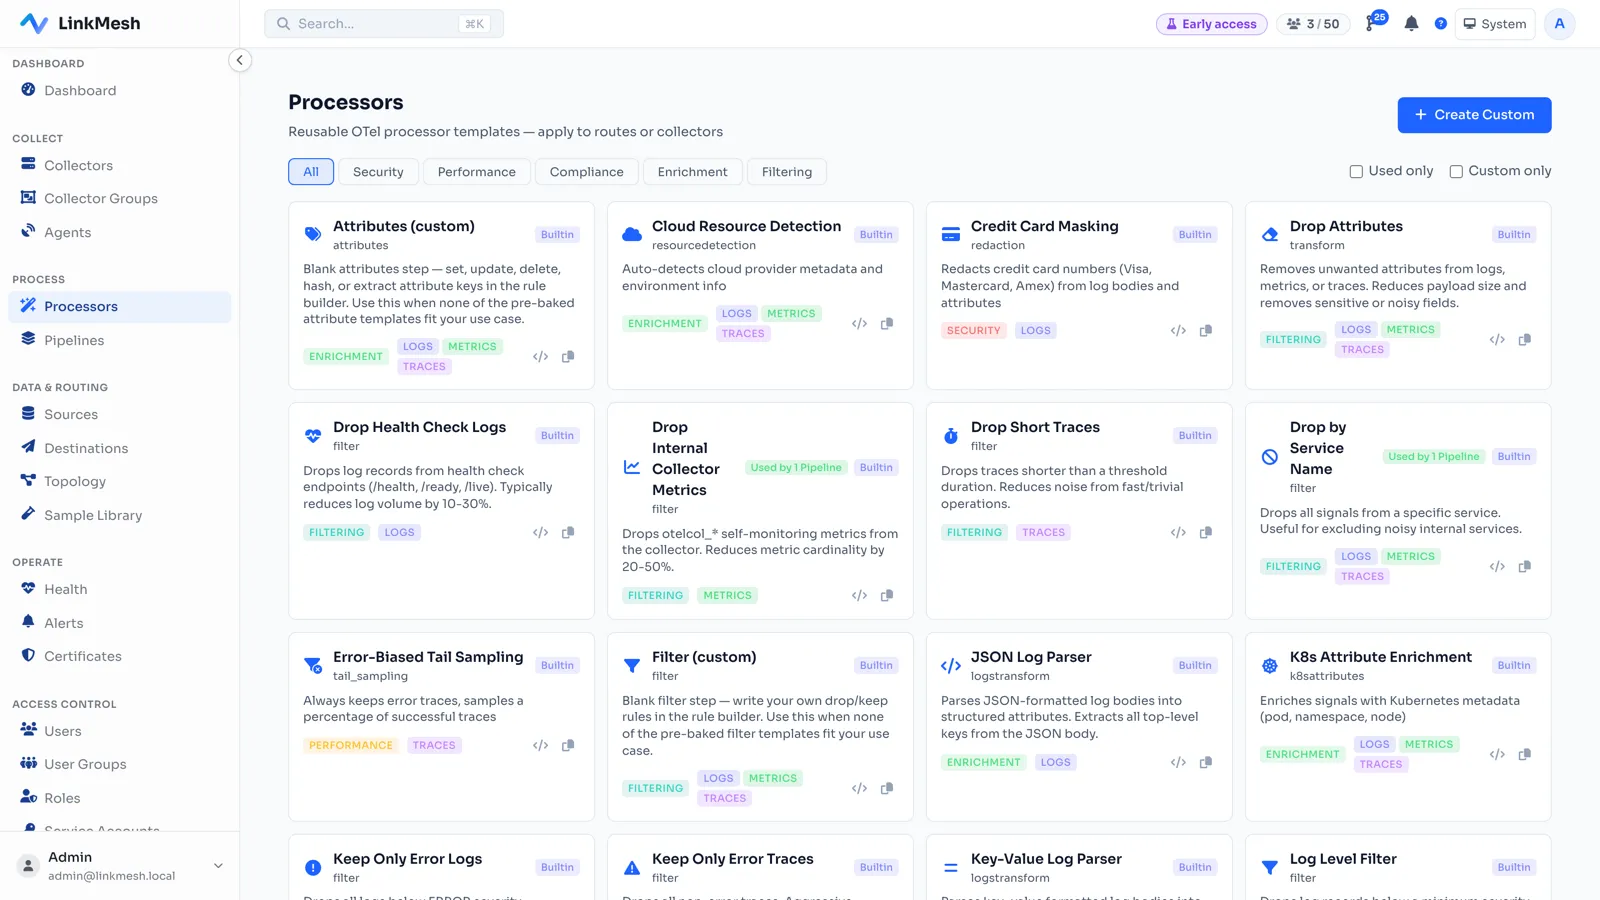
Das sichere Muster ist, den Transform an einem erfassten Sample als Vorschau zu zeigen, bei dem die Regel bereits angewendet ist – Sie sehen das maskierte Vorher/Nachher, bestätigen, dass das Feld behandelt wird, und bringen den rohen Wert dabei nie an die Oberfläche. Das verwandelt „ich denke, die Regex stimmt” in „ich kann es maskiert sehen” ohne Compliance-Fallstrick.
Redaction als Pipeline-Policy, nicht als Code pro App
Der tiefste Grund, in der Pipeline zu maskieren, ist wo die Regel lebt. In Anwendungscode zu bereinigen bedeutet, dass jeder Service, in jeder Sprache, dieselbe Maskierung neu implementiert – und wenn auch nur einer davon es falsch macht, ist es ein Leck. Redaction in die Pipeline zu verlagern macht sie zu einer Policy, durchgesetzt für alle Telemetrie, unabhängig davon, welche App sie emittiert hat oder ob diese App daran gedacht hat zu bereinigen.
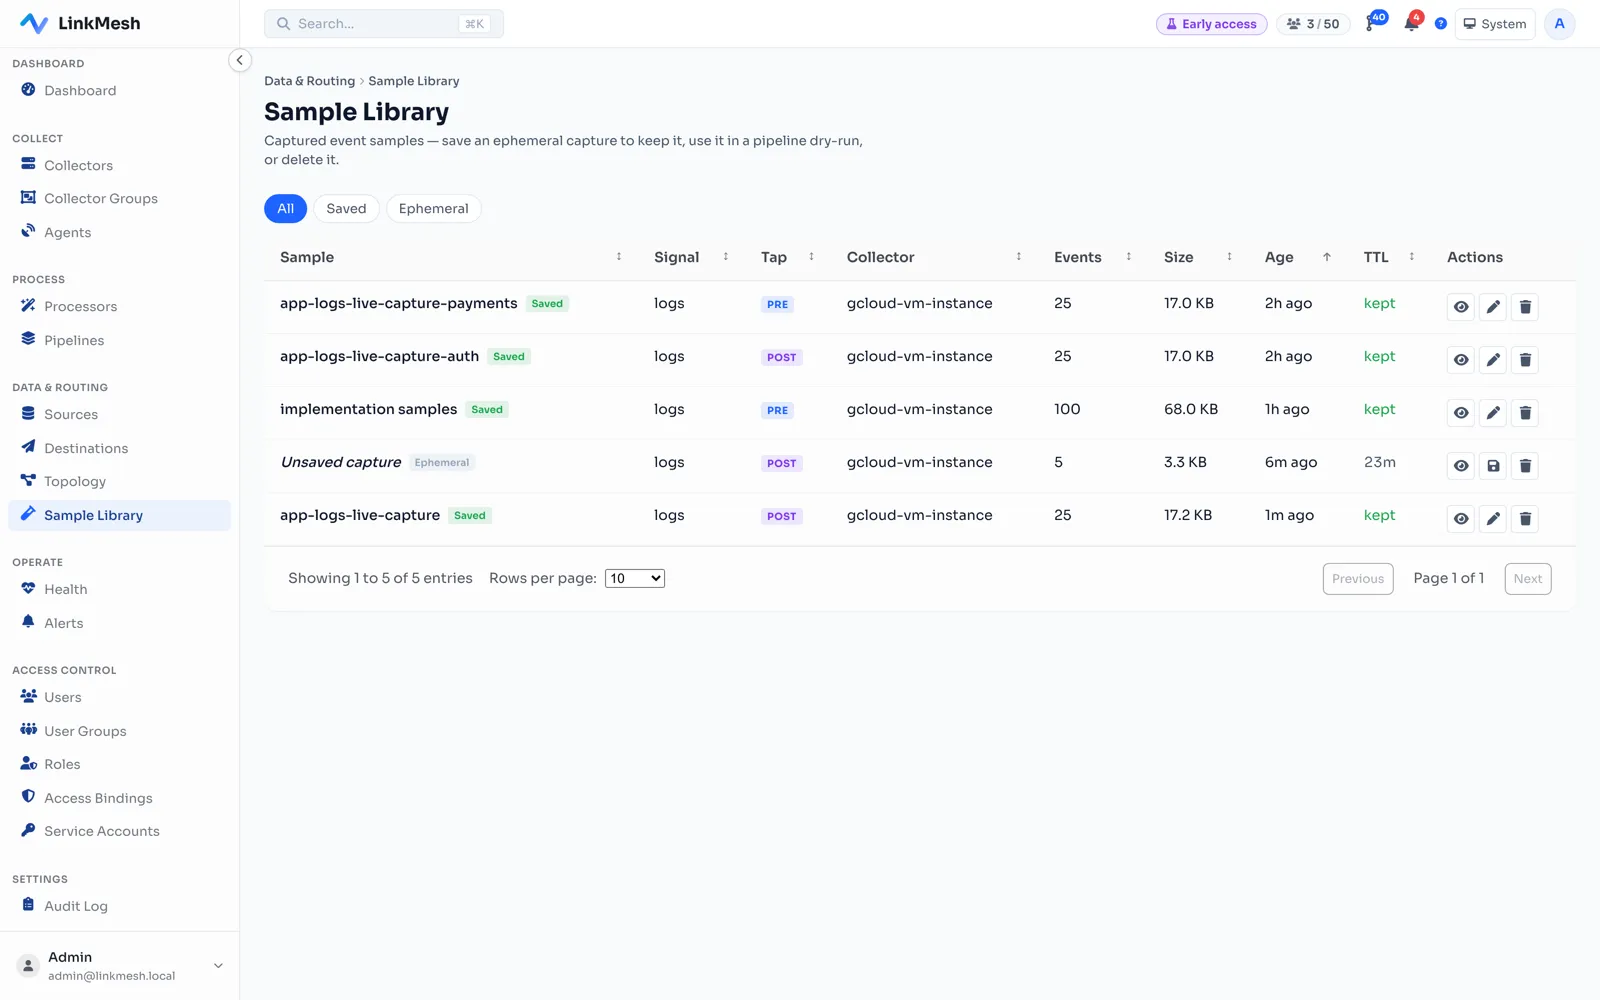
Das ist das Modell, um das herum LinkMesh gebaut ist: Redaction ist ein Prozessor, den Sie einmal zu einer Pipeline hinzufügen, er läuft auf Ihrer eigenen Infrastruktur, und nur maskierte Telemetrie überschreitet je die Grenze. Sie definieren die Policy zentral, wenden sie flottenweit an, und Ihre Entwickler hören auf, die letzte Verteidigungslinie gegen eine geloggte Kreditkartennummer zu sein.
Sensible Daten in Logs sind unvermeidlich; sensible Daten, die Ihr Netzwerk verlassen, müssen es nicht sein. Siehe Trust für das Datenverarbeitungsmodell, oder stellen Sie eine Control Plane bereit und fügen Sie Ihrer ersten Pipeline unter linkmesh.io/install einen Redaction-Schritt hinzu.
Dieser Beitrag behandelt Maskierungsmuster für PII im Allgemeinen. Wenn Sie in einem regulierten, schweiznahen Umfeld arbeiten, liegt darunter eine härtere Kategorie — kundenidentifizierende Daten, die ein Scanner strukturell nicht immer finden kann. Warum das so ist und was stattdessen zu tun ist, steht in PII vs CID: the detection gap in regulated telemetry (englisch).